HochIT-Sicherheit · Österreich
Netz- und Informationssystemsicherheitsgesetz 2026
Wir müssen uns bei der Cybersicherheitsbehörde registrieren.
Was ist zu tun
Registrierung vorbereiten und einreichen.
Bis wann
3 Monate ab Inkrafttreten
Für IT-Sicherheit
Das Cybersicherheitsrecht wächst schnell: NIS 2, DORA, Cyber Resilience Act, KI-Verordnung. Lexploris zeigt Ihnen, was davon Sie voraussichtlich betrifft, welche Handlungsfelder sich ergeben und welche Fristen gelten, und belegt es für Geschäftsführung und Prüfer.
Richtlinien, Durchführungsrechtsakte und nationale Gesetze greifen ineinander. Die Details stehen oft in Anhängen.
NIS 2 nimmt die Geschäftsführung in die Verantwortung. Sie braucht einen klaren Überblick.
Kunden aus der kritischen Infrastruktur fragen nach, wie Sie gesetzliche Anforderungen verfolgen.
In der App
So sieht eine Änderung zum NISG 2026 in Lexploris aus: welche Pflichten voraussichtlich auf Sie zukommen, bis wann, warum es Sie betrifft und wer zuständig ist. Mit den betroffenen Paragrafen.
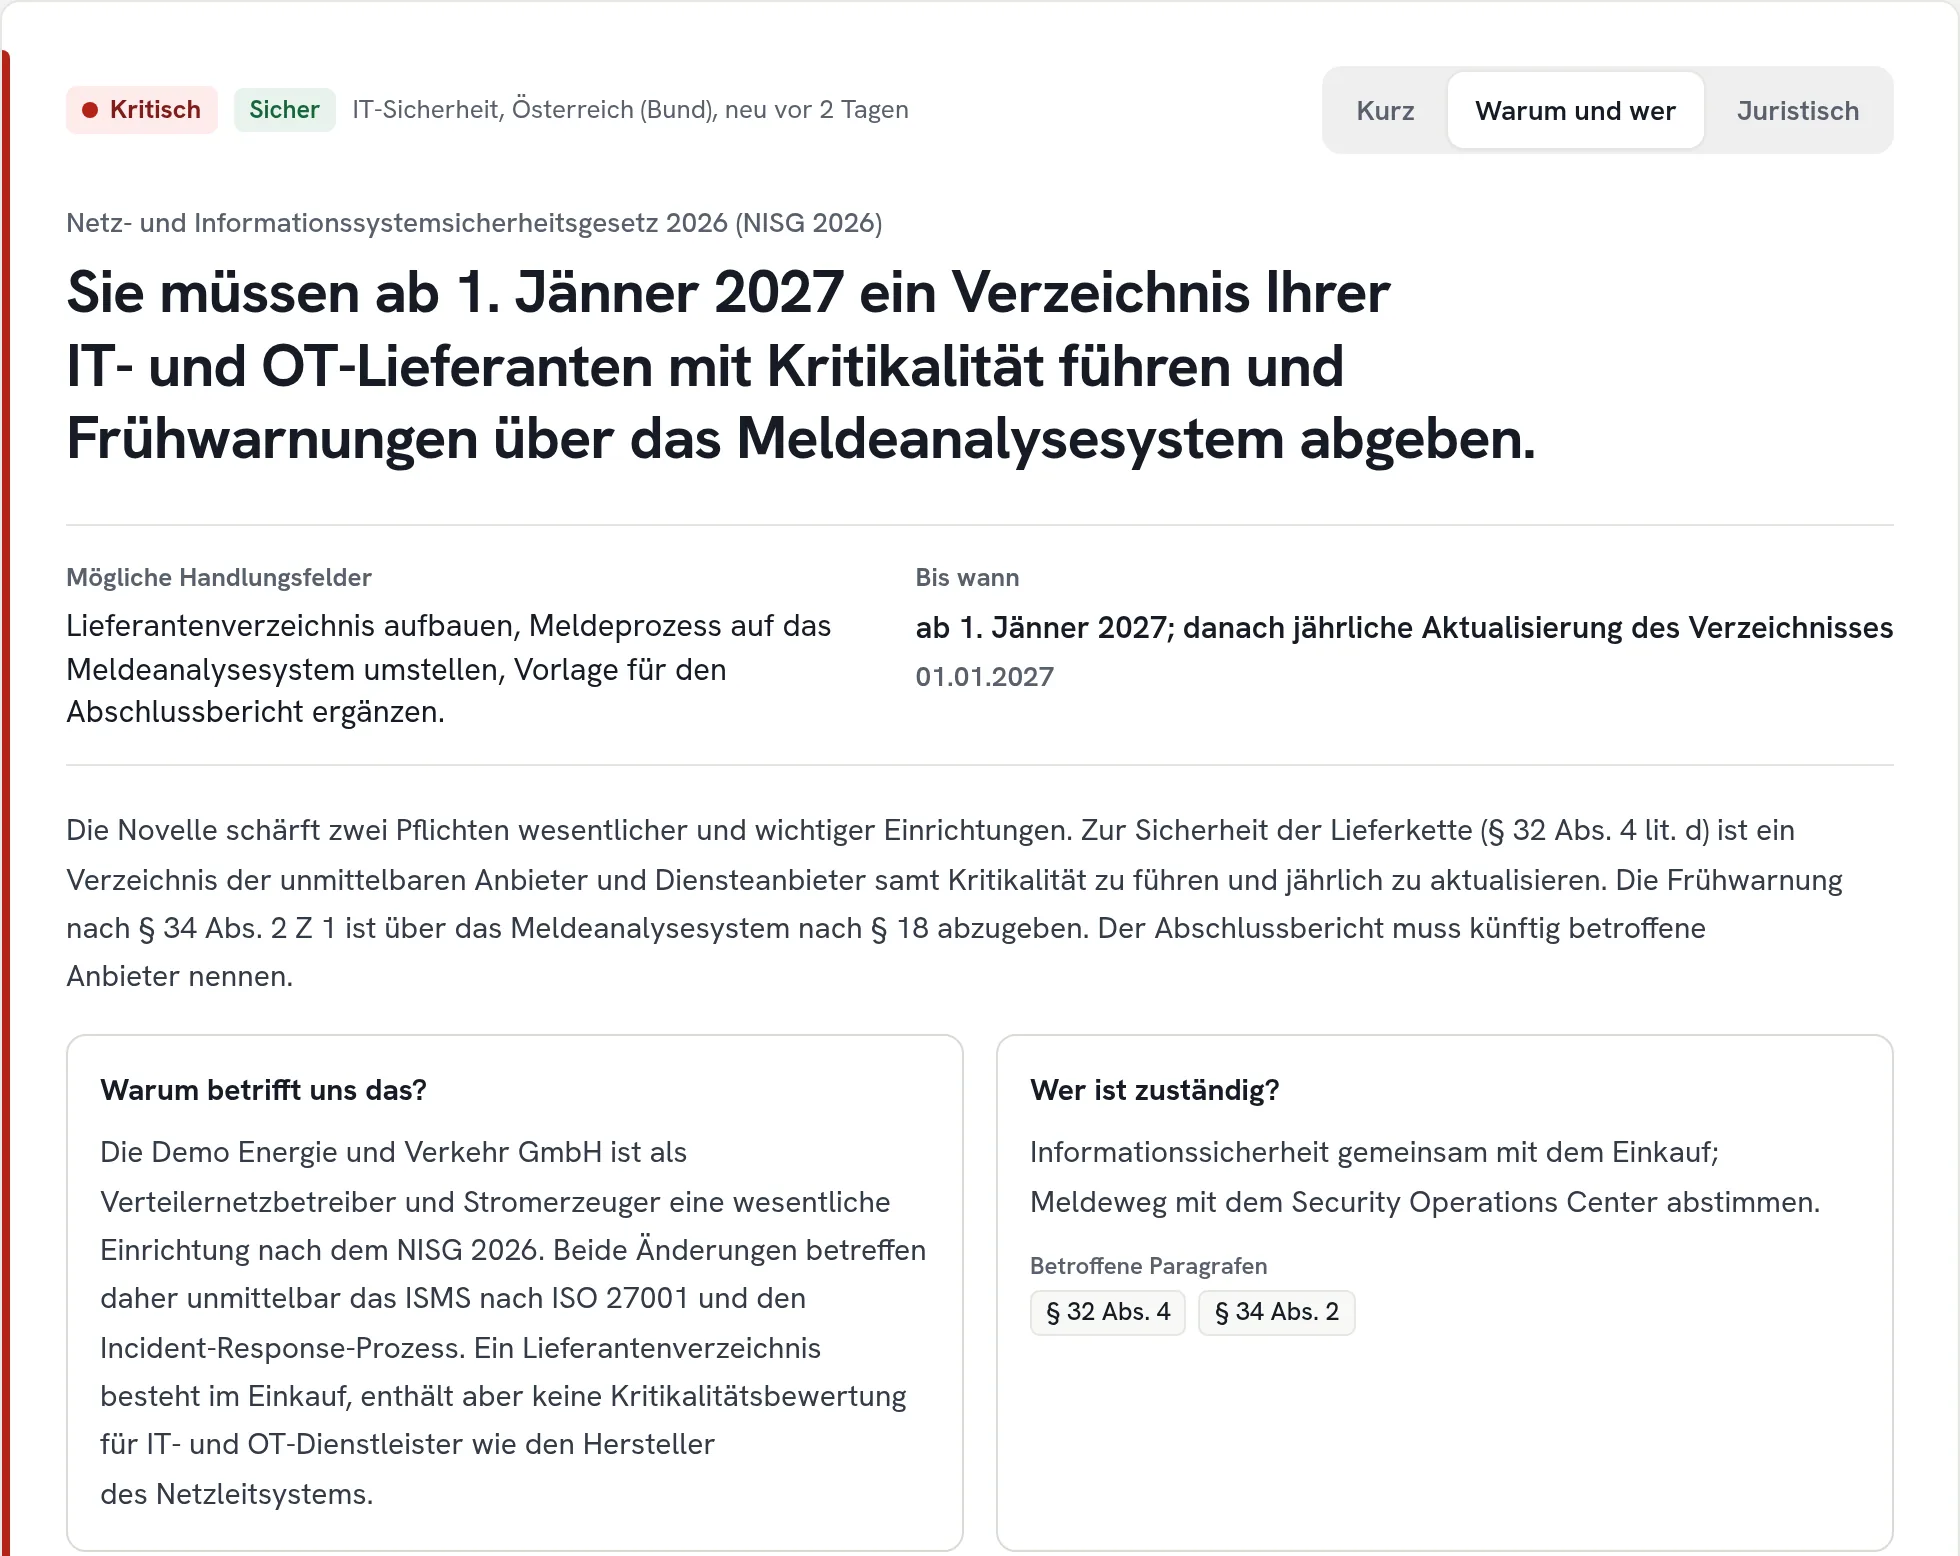
Die gezeigte Novelle ist ein erfundenes Beispiel und keine Aussage zur aktuellen Rechtslage. Echte Ansicht der App mit fiktiven Demo-Daten.
Netz- und Informationssystemsicherheitsgesetz 2026
Was ist zu tun
Registrierung vorbereiten und einreichen.
Bis wann
3 Monate ab Inkrafttreten
Beispielansicht mit vereinfachten Inhalten. Keine Aussage zur aktuellen Rechtslage.
Klare Sprache und geführte Rundgänge
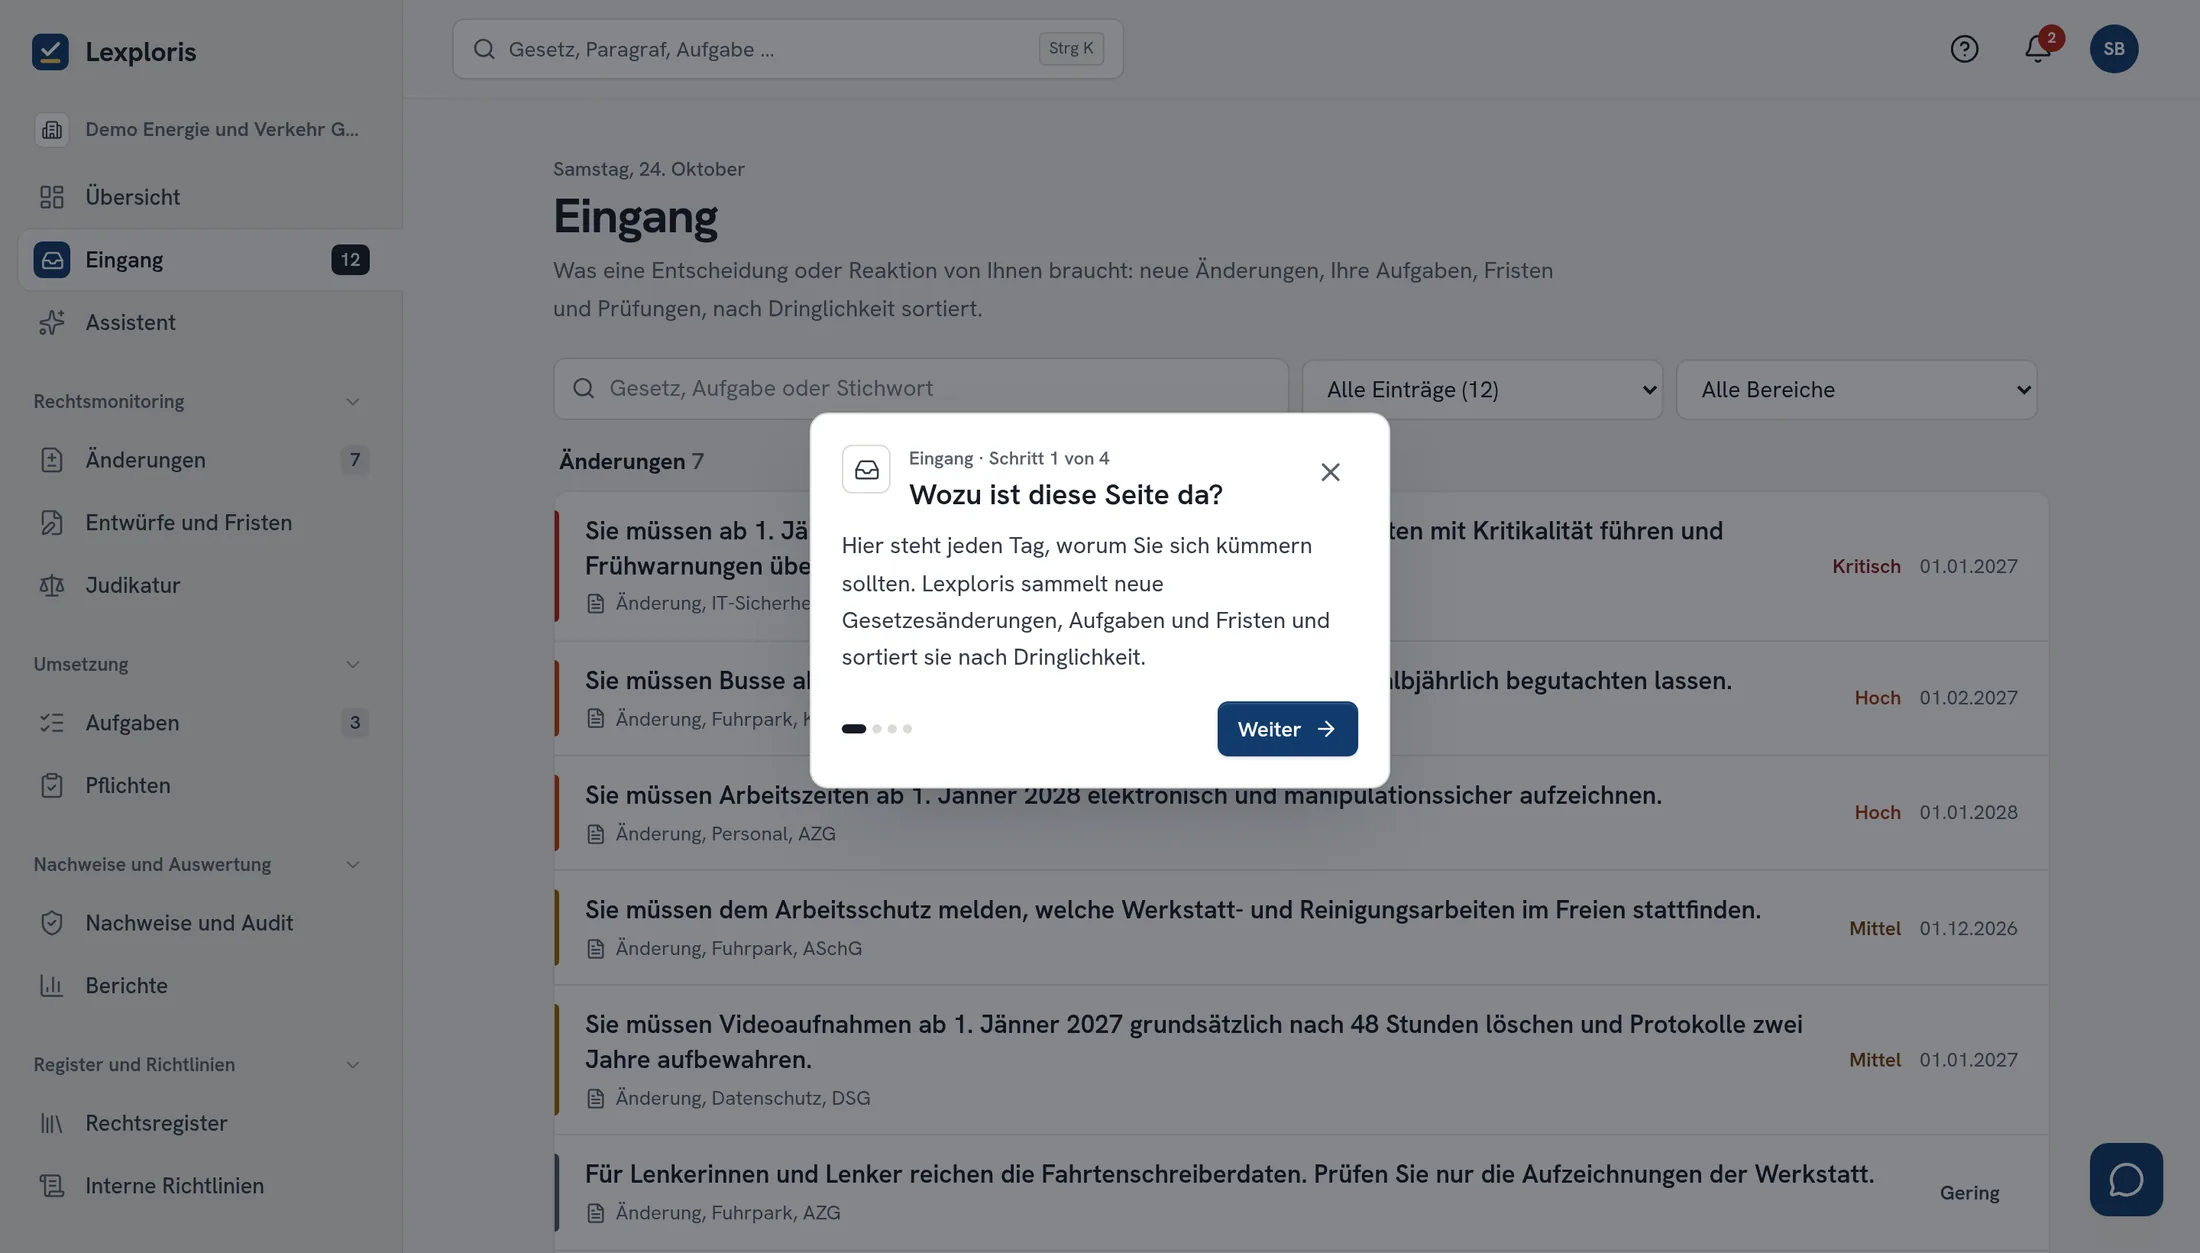
Jede Änderung beginnt mit einem Satz: was zu tun ist und bis wann. Die juristischen Details klappt auf, wer sie braucht. Geführte Rundgänge erklären jede Seite in wenigen Schritten.
Eine Auswahl. Ihr Rechtsregister entsteht aus Ihrem Unternehmensprofil und umfasst alle unternehmensrelevanten Rechtsgebiete.
| Rechtsvorschrift | Thema |
|---|---|
| Richtlinie (EU) 2022/2555 (NIS 2) und nationale Umsetzung | Cybersicherheit |
| Verordnung (EU) 2022/2554 (DORA) | Finanzsektor |
| Verordnung (EU) 2024/2847 (Cyber Resilience Act) | Produkte mit digitalen Elementen |
| Richtlinie (EU) 2022/2557 (CER) | Resilienz kritischer Einrichtungen |
| Datenschutz-Grundverordnung | Datenschutz, Meldepflichten |
| Verordnung (EU) 2024/1689 (KI-Verordnung) | Künstliche Intelligenz |
Empfehlung: Team für IT-Sicherheit und ISMS-Teams, Enterprise mit SSO, SCIM und API für kritische Infrastruktur.
Preise ansehenLexploris zeigt anhand Ihres Profils, ob Sie voraussichtlich betroffen sind, und kennzeichnet das als Einschätzung. Die verbindliche Einstufung im Einzelfall klären Sie mit Ihrer Rechtsberatung oder der zuständigen Behörde.
Server in Wien, Mandantentrennung mit Zeilenrechten, Zwei-Faktor-Anmeldung, SSO und ein Audit-Trail mit Hash-Kette. Details auf der Seite Sicherheit.
Unter anderem die NIS-2-Richtlinie und das österreichische Umsetzungsgesetz, DORA, den Cyber Resilience Act, die CER-Richtlinie, die DSGVO und die KI-Verordnung. Dazu kommen Durchführungsrechtsakte aus EUR-Lex und Entwürfe aus dem Parlament, bevor sie Gesetz werden.
NIS 2 nimmt die Leitungsorgane in die Verantwortung. Das Management-Dashboard zeigt offene Änderungen, Fristen und den Stand der Umsetzung je Bereich. Den Bericht für Geschäftsführung und Prüfer laden Sie als PDF herunter.
Ja, im Paket Enterprise, zusammen mit REST-API und MCP-Schnittstelle. Ab dem Paket Team melden signierte Webhooks, Microsoft Teams und Slack neue Änderungen in Ihre bestehenden Kanäle.
Ja. Aus jeder Änderung legen Sie mit einem Klick eine Aufgabe an, Frist und Handlungsfelder werden übernommen. Sie ergänzen Checkliste und Zuständige und belegen die Erledigung im Audit-Trail.
Ohne Kreditkarte. Nur für Unternehmen.